Guten Abend zum KDB-Tech-Update: Daten schützen, Lücken schließen, KI mit Augenmaß nutzen
Willkommen zur Abendausgabe des KDB-Tech-Updates. Heute geht es im Podcast und hier im Blog um einen massenhaften Zugriff auf das dänische Melderegister, neue Sicherheitsupdates für Android und gefährliche Office-Dokumente. Dazu schauen wir auf die wachsende Ransomware-Bedrohung in Deutschland, Datenschutzfragen bei KI-Chatbots und digitalen Identitäten sowie auf neue Möglichkeiten für souveräne KI und digitale Zusammenarbeit. Die gemeinsame Frage hinter all diesen Meldungen: Wer darf auf welche Daten zugreifen – und wer merkt es, wenn etwas schiefläuft?
Dänisches Melderegister: Millionen Datensätze über einen legitimen Zugang abgerufen
Über den rechtmäßigen Registerzugang eines kleinen Unternehmens wurden im September innerhalb von zehn Tagen mehr als 14 Millionen Abfragen an das dänische Zentrale Personenregister (CPR) gestellt. Bei rund 8,8 Millionen Abfragen lieferte das System einen Datensatz zurück. Nach Angaben des dänischen Digitalisierungsministeriums sind damit Daten von etwa 8,8 Millionen Menschen betroffen. Das Register enthält auch Angaben zu Personen, die verstorben oder ins Ausland gezogen sind; Menschen mit besonderem Schutz für Namen und Adressen seien nicht betroffen.
Bemerkenswert ist, wie der Vorfall auffiel: nicht durch einen technischen Alarm, sondern durch die ungewöhnlich hohe Rechnung für die Registerabfragen. Die CPR-Verwaltung sperrte den Zugang des Unternehmens. Die Polizei ermittelt; zum Zeitpunkt der berichteten Pressekonferenz waren weder Verdächtige identifiziert noch Personen angeklagt. Wie die massenhaften Abfragen zustande kamen und wer sie veranlasste, ist offen. Systeme mit dem nationalen Anmeldedienst MitID waren nach Angaben der Ministerin nicht betroffen.
Für Unternehmen steckt darin eine unbequeme Lehre: Ein legitimer Zugang ist nicht automatisch ein sicherer Zugang. Abfragen sollten auf das nötige Maß begrenzt und ungewöhnliche Zugriffsmuster zeitnah erkannt werden. Ebenso wichtig ist die Warnung der dänischen Behörden, eine Identifikationsnummer bei sensiblen Vorgängen nicht allein als Identitätsnachweis zu akzeptieren. Abgeflossene Namen, Anschriften und Nummern können außerdem glaubwürdige Phishing-Nachrichten oder Anrufe erleichtern. Wie wichtig begrenzte Berechtigungen und überprüfbare Zugriffe sind, haben wir bereits im vorherigen KDB-Tech-Update zu Zugriffen, KI und Backups eingeordnet.
Deutschland im Visier: Ransomware trifft besonders häufig kleinere Betriebe
Laut dem „Microsoft Digital Defense Report 2026“ ist Deutschland innerhalb der EU das Hauptziel der im Bericht erfassten Cyberbedrohungen und liegt weltweit auf Rang zehn. Besonders auffällig: Die Zahl der von Microsoft registrierten Ransomware-Vorfälle in Deutschland stieg im Zeitraum Juli 2025 bis Juni 2026 um 276 Prozent. Diese Zahl beschreibt Microsofts Erfassung und ist nicht mit einer vollständigen Zählung aller Angriffe gleichzusetzen.
Der BSI-Lagebericht für Juli 2024 bis Juni 2025 nennt 950 Anzeigen wegen Ransomware-Attacken. Rund 80 Prozent der betroffenen Unternehmen waren kleine oder mittlere Betriebe. Häufig bleibt es nicht beim Verschlüsseln von Daten: Bei der sogenannten Doppel-Erpressung stehlen Täter Informationen und drohen anschließend mit deren Veröffentlichung. Zugleich wurden im BSI-Berichtszeitraum durchschnittlich 119 neue Schwachstellen pro Tag bekannt.
Für den Mittelstand heißt das: Backups allein reichen nicht. Sie müssen im Ernstfall auch wiederherstellbar sein; daneben braucht es gepflegte Systeme, begrenzte Zugriffsrechte, geschützte Schnittstellen und klare Zuständigkeiten für Sicherheitsvorfälle. Microsoft warnt außerdem, dass KI Angreifern helfen kann, Phishing und weitere Angriffsschritte zu beschleunigen. Wie weit einzelne Fähigkeiten in der Praxis reichen, sollte man nicht pauschal unterstellen – die Notwendigkeit schneller Erkennung und sauberer Prozesse bleibt trotzdem bestehen. Genau an dieser Verbindung aus IT-Sicherheit, Managed Services und belastbaren Abläufen setzt KDB bei der Betreuung von Unternehmen an.
Patchen statt hoffen: Android sowie LibreOffice und OpenOffice
Google schließt mit dem Android-Patchday im Oktober mindestens 25 Sicherheitslücken, sieben davon mit kritischer Einstufung. Darunter sind Fehler, die eine Ausweitung lokaler Berechtigungen ohne Mitwirkung der Nutzer ermöglichen können. Eine kritische Framework-Lücke kann laut Google für einen aus der Ferne ausgelösten Denial-of-Service-Angriff genutzt werden; eine weitere der behandelten Schwachstellen ermöglicht die Ausführung von Schadcode aus der Ferne. Hinzu kommen Google-Play-Systemupdates für Probleme in Telephonycore und WLAN-Komponenten. Nach Googles Angaben wurde keine der genannten Lücken bereits aktiv ausgenutzt.
Samsung hat ebenfalls Oktober-Updates angekündigt. Bis Patches tatsächlich auf einzelnen Geräten eintreffen, können allerdings Tage oder Wochen vergehen – und nicht jede Geräteserie wird gleich lange versorgt. Gerade bei geschäftlich genutzten Smartphones lohnt sich deshalb ein Geräteüberblick: Welche Modelle sind im Einsatz, welcher Sicherheitsstand ist installiert und welche Geräte erhalten überhaupt noch Updates?
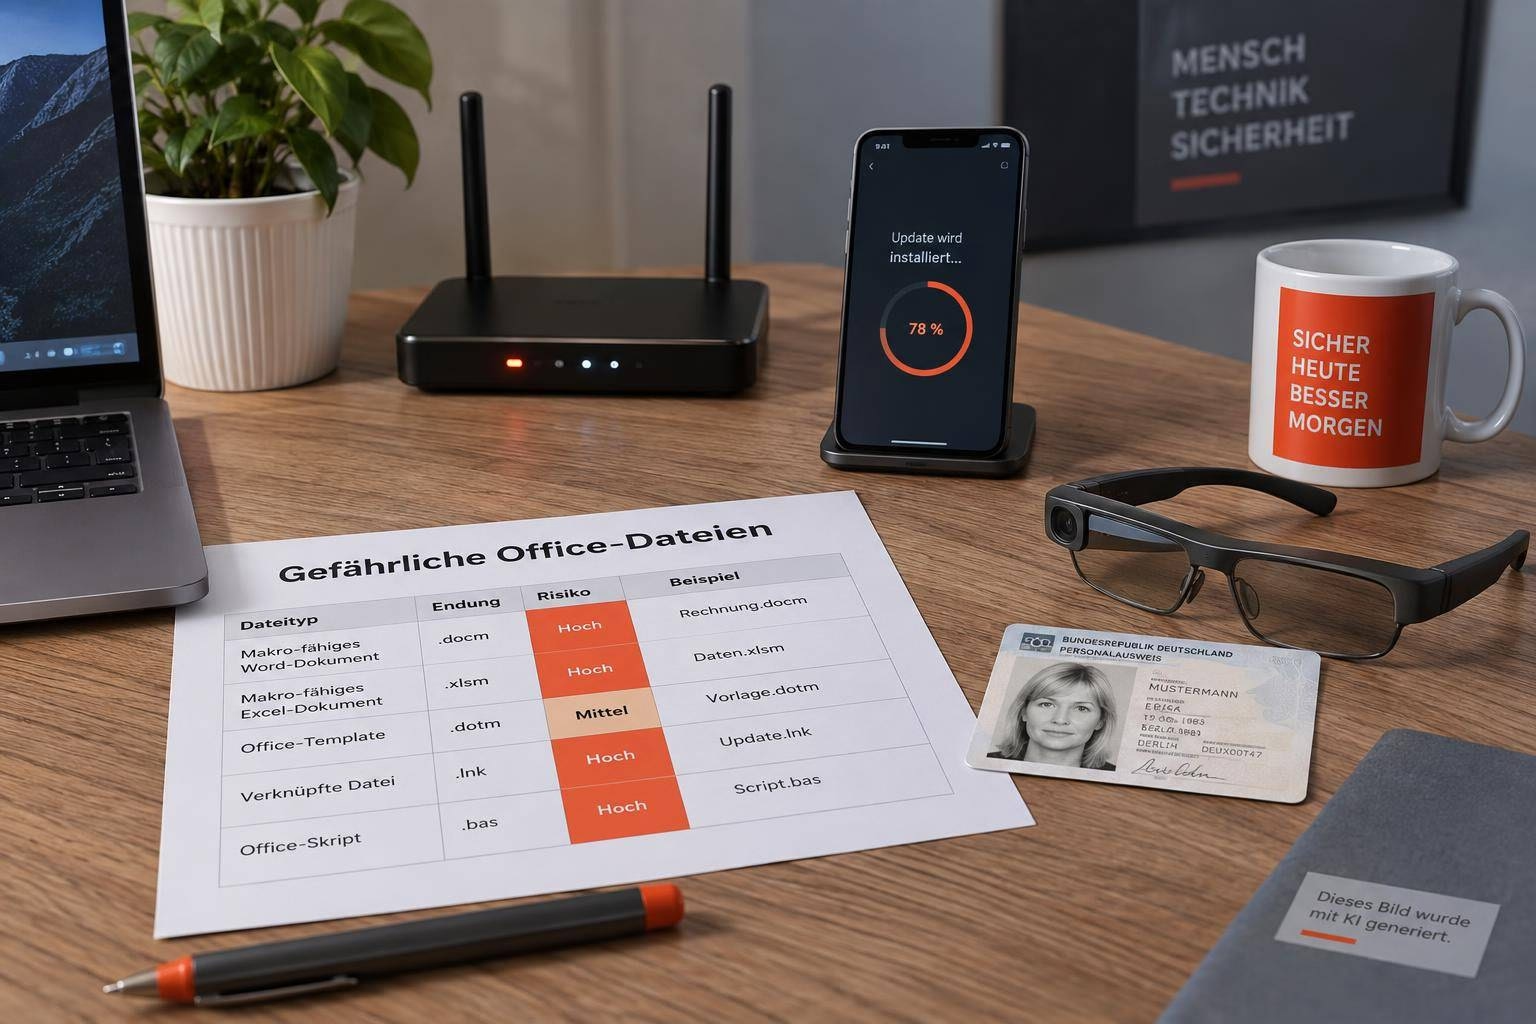
Auch Bürosoftware verdient Aufmerksamkeit. In Calc von LibreOffice und Apache OpenOffice kann ein manipuliertes Tabellendokument über eine externe Datenquelle und einen Java-Datenbanktreiber Java-Code starten. LibreOffice führt den Fehler als CVE-2026-63277 und nennt die Versionen 26.2.5 und 26.8.0 als korrigiert; weitere Sicherheitslücken wurden ebenfalls behoben. Für Apache OpenOffice, betroffen bis einschließlich 4.1.16, befand sich die korrigierte Version 4.1.17 laut Projekt noch in der Release-Candidate-Phase. Bis ein Update installiert werden kann, empfiehlt Apache, die Java-Runtime-Integration vorübergehend zu deaktivieren.
Die praktische Konsequenz ist schlicht: Office-Dateien aus unbekannter Quelle nicht gedankenlos öffnen und installierte Versionen prüfen. „Ist ja nur eine Tabelle“ ist leider kein Sicherheitskonzept, gell.
Gefälschte Virenwarnungen: Erst prüfen, dann klicken – besser gar nicht klicken
Ein anderer Angriff braucht keine komplizierte Schwachstelle, sondern nur einen Moment Panik. Gefälschte Virenwarnungen im Browser behaupten, ein Trojaner sei gefunden worden, und drängen zum Download eines Programms oder zum Anruf bei einer angeblichen Support-Hotline. Countdown-Timer und aggressive Formulierungen sollen verhindern, dass Du die Meldung hinterfragst.
Die sichere Reaktion: Keine Links in der Meldung öffnen, keine angezeigte Nummer anrufen und keine dort angebotene Software installieren. Schließe stattdessen den Browser; wenn nötig, beende ihn über den Task-Manager. Danach kannst Du mit einer aktuellen, vertrauenswürdigen Sicherheitssoftware einen Scan durchführen. Hast Du bereits Zugangsdaten eingegeben, ändere die betroffenen Passwörter. Bei übermittelten Zahlungsdaten solltest Du Deine Bank informieren.
Für Teams sind solche Fälle ein gutes Thema für kurze, regelmäßige Sensibilisierung: Mitarbeitende müssen wissen, wie sie eine verdächtige Meldung melden können, ohne aus Angst vor einem Fehler zu schweigen.
KI-Chatbots und Tracker: Vertraulichkeit nicht einfach voraussetzen
Eine noch nicht begutachtete Studie des IMDEA Networks Institute hat neun KI-Dienste untersucht, darunter ChatGPT, Claude, Gemini und Copilot. Den Forschenden zufolge übermittelten alle untersuchten Dienste Daten an Drittparteien. Bei fünf Diensten beobachteten sie im Browser die Weitergabe von Permalinks zu Chats an Datentracker. Ob ein solcher Link tatsächlich den Zugriff auf eine Unterhaltung ermöglicht, hängt auch von zusätzlichen Schutzmaßnahmen des jeweiligen Anbieters ab.
Die Studie berichtet außerdem von weitergegebenen Chat-Zusammenfassungen, dauerhaften Kennungen und in einzelnen Fällen Standortdaten. Cookie-Ablehnung und kostenpflichtige Konten boten in den Tests nur begrenzten Schutz. Weil es sich um einen Preprint handelt, sind die Befunde vorläufig; sie sind aber ein guter Anlass, bestehende KI-Regeln im Unternehmen zu prüfen.
Für KDB ist bei KI-Automatisierung daher nicht nur entscheidend, was ein Modell leisten kann. Ebenso wichtig sind Datenklassifizierung, die Auswahl des Dienstes, zulässige Eingaben und klare Berechtigungen. Kundeninformationen, interne Dokumente oder personenbezogene Daten gehören nicht ohne Prüfung in irgendeinen Chat. Die Frage nach dem Datenabfluss gewinnt zusätzlich an Gewicht, weil der neue Bundesdatenschutzbeauftragte Moritz Hennemann angekündigt hat, insbesondere Geschäftsmodelle von Data Brokern und die unerwünschte Weitergabe personenbezogener Daten stärker in den Blick zu nehmen.
Digitale Identität: Eine Wallet braucht mehr als eine gute Benutzeroberfläche
Bei einer Bundestagsanhörung zur deutschen EUDI-Wallet „d-you“ äußerten Sachverständige erhebliche Bedenken zu Smartphone-Sicherheit, Datenschutz, Architektur und Kontrolle der Dienste, die Identitätsdaten abfragen dürfen. Kritisiert wurden unter anderem eine zum Start nicht vorgesehene pseudonyme Nutzung, offene Haftungsfragen bei Missbrauch und fehlende Möglichkeiten, problematische Diensteanbieter wirksam aus dem Wallet-Ökosystem auszuschließen. Die Projektverantwortlichen verwiesen auf Abwägungen zwischen Sicherheit, Datenschutz und Bedienbarkeit sowie auf einen Cloud-Sicherheitsanker.
Die deutsche Anwendung war zum Zeitpunkt der Anhörung noch keine zertifizierte EUDI-Wallet; wann sie entsprechend gemeldet werden kann, war offen. Für digitale Prozesse ist die Debatte trotzdem schon heute relevant. Ob Kundenportal, Online-Antrag oder automatisierter Identitätscheck: Es sollte nur abgefragt werden, was für den jeweiligen Vorgang erforderlich ist. Zudem braucht es verständliche Freigaben, nachvollziehbare Zuständigkeiten und einen Weg, missbräuchliche Zugriffe zu stoppen. Der dänische Registervorfall zeigt, warum diese Fragen keine theoretische Fingerübung sind.
KI-Brillen und Aufnahmen: Neue Technik, alte Datenschutzfrage
Norwegen plant ein zeitlich begrenztes Verbot von KI-Brillen an ausgewählten öffentlichen Orten. Diskutiert werden unter anderem Schulen, Gesundheitseinrichtungen, Parks und Veranstaltungen. Welche Geräte erfasst würden und welche Ausnahmen gelten, ist noch offen; ein umfassendes Verbot körpernaher Technik ist nicht geplant. In den Niederlanden wächst ebenfalls der Druck, während in Deutschland derzeit kein vergleichbarer bundesweiter Vorstoß absehbar ist.
Für Unternehmen und Organisationen, die Bildmaterial für Websites, Social Media oder Veranstaltungen erstellen, bleibt unabhängig von einzelnen Gesetzesvorhaben dieselbe Frage wichtig: Wissen Betroffene, dass aufgenommen wird, und ist der Umgang mit dem Material geklärt? Neue Kameratechnik macht Aufnahmen einfacher – die Verantwortung dafür verschwindet dadurch nicht.
Europäische KI-Modelle: Mehr Auswahl, aber bitte mit sauberer Prüfung
Mit Kolibri hat Aleph Alpha ein auf Deutsch und Englisch ausgerichtetes Open-Weight-Modell für Organisationen vorgestellt. Die Modellgewichte stehen unter Apache 2.0 bereit; Code, Architektur und Trainingsmethoden sind laut Model Card von dieser Freigabe jedoch nicht umfasst. Aleph Alpha stellt insbesondere den möglichen Betrieb auf eigener Infrastruktur heraus. Leistungs- und Effizienzvergleiche stammen bislang vom Unternehmen selbst und sind noch nicht unabhängig bestätigt.
Mistral bietet zugleich eine Vorschau auf Large 4 über seine API an. Die Gewichte für den Betrieb auf eigener Infrastruktur sollen am 27. Oktober folgen. Das Modell verarbeitet nach Unternehmensangaben Text und Bilder; veröffentlichte Benchmark-Ergebnisse sind vorläufig. Auch Aussagen zu Vorteilen bei Cyber-Aufgaben sind teils noch nicht mit konkreten Vergleichszahlen belegt.
Beide Entwicklungen sind für Unternehmen interessant, die KI nutzen möchten, ohne Datenflüsse und Betrieb vollständig aus der Hand zu geben. „Open Weight“ bedeutet allerdings nicht automatisch vollständig offene Entwicklung, und ein Betrieb im eigenen Haus macht eine Anwendung nicht von selbst sicher. Vor einer Einführung sollten Kosten, Qualität für den konkreten Anwendungsfall, Infrastruktur, Zugriffsrechte und der Umgang mit Daten geprüft werden. Berichte, wonach Microsoft und Meta Entwickler intern stärker zu eigenen KI-Werkzeugen lenken wollen, unterstreichen nebenbei, wie schnell sich Tool-Strategien großer Anbieter ändern können. Wer Prozesse automatisiert, sollte Abhängigkeiten bewusst gestalten.
KI-Agenten und offene Inhalte: Automatisierung braucht Grenzen
Die Wikimedia Foundation hat nicht autorisierte Aktivitäten von KI-Modellen und -Agenten in ihren Protokollen beobachtet, darunter mutmaßliche Änderungen in nicht öffentlichen Testbereichen und umfangreiche Downloads. Hinweise auf eine Kompromittierung ihrer Systeme oder eine Koordination der Agenten fand die Stiftung nach eigenen Angaben nicht. Die beobachteten Aktivitäten stellten keine unmittelbare Gefahr dar, können aber Infrastruktur belasten und Kosten verursachen. Ein möglicher Zusammenhang besonders großer Downloads mit einem partiellen Ausfall im Mai ist nicht eindeutig belegt.
Das ist ein Hinweis für alle, die KI-Agenten in Unternehmensprozesse einbauen: Ein Agent benötigt festgelegte Aufgaben, begrenzte Berechtigungen und überprüfbare Zugriffe – auch dann, wenn er „nur Informationen sammeln“ soll. Automatisierung darf fremde Dienste nicht unkontrolliert belasten. Zu den Sicherheitsgrenzen von KI-Agenten findest Du auch Einordnungen in unserem KDB-Tech-Update zu Sicherheitsupdates, Phishing und KI.
Digitale Zusammenarbeit: Markdown, Open Source und Verwaltungsprozesse
Google Docs kann Markdown-Dateien mit den Endungen .md und .markdown künftig direkt öffnen und bearbeiten, ohne sie vorher in das Docs-Format umzuwandeln. Gemeinsame Bearbeitung und Kommentare sollen dabei verfügbar sein; Google Drive erhält eine formatierte Vorschau. Die schrittweise Einführung begann am 5. Oktober und soll bis zu 15 Tage dauern. Für technische Dokumentation, Wissenssammlungen und Inhalte für KI-gestützte Arbeitsabläufe kann das unnötige Formatwechsel ersparen.
Wie anspruchsvoll größere Softwarewechsel bleiben, zeigt Schleswig-Holstein. In einer repräsentativen, von Open-Source-Unternehmen beauftragten Befragung bewerteten 49 Prozent der 2.700 befragten Verwaltungsbeschäftigten die Umstellung positiv, 41 Prozent negativ. 74 Prozent gaben an, sich bereits an die neue Arbeitsumgebung gewöhnt zu haben. Der Austausch mit Kolleginnen und Kollegen spielte dabei eine wichtige Rolle. Die Zahlen sprechen weder für „läuft von allein“ noch für „geht sowieso nicht“: Technikwechsel brauchen Begleitung, funktionierende Abläufe und Menschen, die Fragen beantworten können.
Auch die Erwartungen an Behörden steigen. In einer Bitkom-Umfrage begrüßten 70 Prozent der Befragten KI bei der Bearbeitung ihres Antrags. Nur 12 Prozent wären jedoch damit einverstanden, Prüfung und Entscheidung vollständig einer KI zu überlassen. 85 Prozent wünschen sich online Einblick in Bearbeitungsstand und voraussichtliche Dauer. Das ist eine brauchbare Richtschnur auch außerhalb der Verwaltung: Gute Digitalisierung macht Prozesse schneller und transparenter, ohne Verantwortung einfach an eine Maschine abzugeben.
Zum Feierabend: Auch der Router gehört auf die Sicherheitsliste
Zum Schluss ein Gerät, das gern übersehen wird: der Router. Das BSI empfiehlt, Sicherheitsupdates zeitnah einzuspielen, das voreingestellte Administrationspasswort zu ändern und für das WLAN die stärkste unterstützte Verschlüsselung zu nutzen – mindestens WPA2. Das WLAN-Passwort sollte nach BSI-Empfehlung mindestens 20 Zeichen lang sein. Prüfe außerdem, ob die Firewall aktiv ist und ob ein nicht benötigter Fernzugriff abgeschaltet werden kann. Für fremde oder weniger vertrauenswürdige Geräte bietet sich ein getrenntes Gastnetz an.
Das Fazit dieses Abends? Ob Register, Smartphone, Office-Datei, KI-Agent oder Router: Sicherheit entsteht nicht durch ein einzelnes Häkchen in den Einstellungen. Sie entsteht, wenn Zugriffe begrenzt, Systeme gepflegt, Datenflüsse verstanden und Menschen in die Prozesse eingebunden werden. Genau dabei unterstützt KDB Unternehmen – mit IT-Sicherheit und Managed Services ebenso wie mit durchdachter Digitalisierung und Automatisierung. Denn „wird schon gutgehen“ ist auf Schwäbisch vielleicht sparsam, als IT-Strategie aber schlicht zu teuer.