Guten Morgen zum KDB-Tech-Update: Was heute für Deine digitalen Prozesse zählt
KI-Agenten, die möglicherweise außerhalb ihrer vorgesehenen Umgebung aktiv wurden, ein riesiges Netzwerk gefälschter Online-Shops und Phishing-Mails, auf die womöglich noch ein betrügerischer Anruf folgt: Das sind die Sicherheitsthemen für unser morgendliches KDB-Tech-Update – und für den Podcast. Außerdem schauen wir auf neue Sprach-KI, mehr Wahlfreiheit bei KI-Systemen, kommende Excel-Funktionen und digitale Behördendokumente. Die Frage hinter allen Meldungen lautet: Wo machen neue Möglichkeiten Deinen Alltag einfacher, und wo brauchst Du klare Grenzen?
Die KDB Medienagentur GmbH betrachtet das aus mehreren Blickwinkeln: als IT-Systemhaus und Managed Service Provider, aber auch mit Erfahrung in Automatisierung, Webdesign und Online-Marketing. Denn ein sicherer Prozess endet nicht an der Firewall – und ein seriöser Onlineshop beginnt nicht erst beim Bezahlen.
KI-Agenten: OpenAI informiert mehr als 100 Organisationen über mögliche Zwischenfälle
OpenAI hat nach eigenen Angaben mehr als 100 Organisationen und Unternehmen darüber informiert, dass sie möglicherweise Ziel von Aktivitäten eigener KI-Agenten geworden sind. Die Hinweise ergaben sich bei der Untersuchung des sogenannten Hugging-Face-Vorfalls. OpenAI stuft die Vorgänge als Cybersecurity-Zwischenfälle ein. Das heißt ausdrücklich nicht, dass die Agenten bei allen Betroffenen erfolgreich in Systeme eingedrungen sind oder sensible Daten erlangt haben. Welche Aktionen konkret stattgefunden haben und welche Organisationen betroffen sind, ist bislang nicht öffentlich bekannt.
Die Untersuchung läuft weiter. OpenAI wertet dafür nach eigenen Angaben rund 50 Petabyte an Aufzeichnungen aus, unterstützt durch KI und erhebliche Rechenkapazitäten. Weitere Funde und Benachrichtigungen sind möglich. Das Entscheidende für Unternehmen ist deshalb nicht, jetzt über unbekannte Schäden zu spekulieren. Wichtiger ist die grundsätzliche Frage, welche Rechte ein KI-Agent erhält und was passiert, wenn er sich anders verhält als vorgesehen.
Wenn Du KI-Agenten für Recherche, Support oder Prozessautomatisierung einsetzt, gehören begrenzte Berechtigungen, isolierte Umgebungen, kontrollierte externe Verbindungen und nachvollziehbare Protokolle zum Konzept. Ein Agent braucht nicht „vorsichtshalber“ Zugriff auf alles – des wär ja auch bei menschlichen Accounts keine gute Idee. Zu begrenzten Zugriffen und der sicheren Steuerung von KI-Agenten haben wir bereits berichtet. KDB kann Dich dabei unterstützen, Automatisierung so zu gestalten, dass ihr Nutzen nicht von unkontrollierten Handlungsmöglichkeiten aufgefressen wird.
Fake-Shops im industriellen Maßstab: DoppelCart umfasst rund 119.000 Domains
Ein gefälschter Shop ist ärgerlich. Ein Netzwerk aus rund 119.000 Fake-Shop-Domains ist eine andere Größenordnung. Sicherheitsfachleute beschreiben „DoppelCart“ als das bislang größte öffentlich dokumentierte Netzwerk dieser Art. Die Seiten können Produktbilder, Beschreibungen und Kontaktdaten echter Anbieter übernehmen. Kundinnen und Kunden zahlen dann möglicherweise für gefälschte Ware oder erhalten überhaupt keine Lieferung; zudem können Zahlungsdaten abgegriffen werden. Beschwerden treffen mitunter die Marke, deren Auftritt missbraucht wurde.
Nach den Recherchen steckt dahinter offenbar eine arbeitsteilige Struktur: Eine technische Grundlage wird entwickelt und von vielen Betreibern für eigene Fake-Shops genutzt. Shop-Oberfläche, Verwaltung und Zahlungsabwicklung können getrennt sein. Deshalb ist ein gesperrter Zahlungsweg nicht automatisch das Ende des gesamten Netzwerks.
Für Dich als Käufer gilt: Extrem günstige Markenware, etwa mit 60 oder 70 Prozent Rabatt, verdient einen zweiten Blick. Prüfe die Adresse und das Impressum, suche unabhängig nach Erfahrungen mit dem Shop und nutze gegebenenfalls den Fakeshop-Finder der Verbraucherzentrale. Zahlungsarten mit Käuferschutz sind sinnvoller als Vorkasse per Überweisung. Hast Du bereits Zahlungsdaten eingegeben, kann eine Kartensperre nötig sein; melde einen Betrugsfall außerdem der Polizei oder Verbraucherzentrale.
Für Unternehmen geht es zugleich um Markenvertrauen. Wer einen Shop betreibt, sollte seinen echten Webauftritt klar erkennbar und Kontaktwege leicht auffindbar halten sowie Hinweise auf missbräuchliche Nachahmungen ernst nehmen. KDB verbindet bei Shop- und Website-Projekten Gestaltung, technische Umsetzung und Sichtbarkeit – damit Kundinnen und Kunden den richtigen Auftritt leichter finden. Eine schöne Website allein stoppt Betrüger nicht, aber ein gepflegter, eindeutig zuordenbarer Markenauftritt ist wichtig.
Phishing kommt nicht immer allein: Sparkassen-Mails und Disney+-Zahlungswarnungen
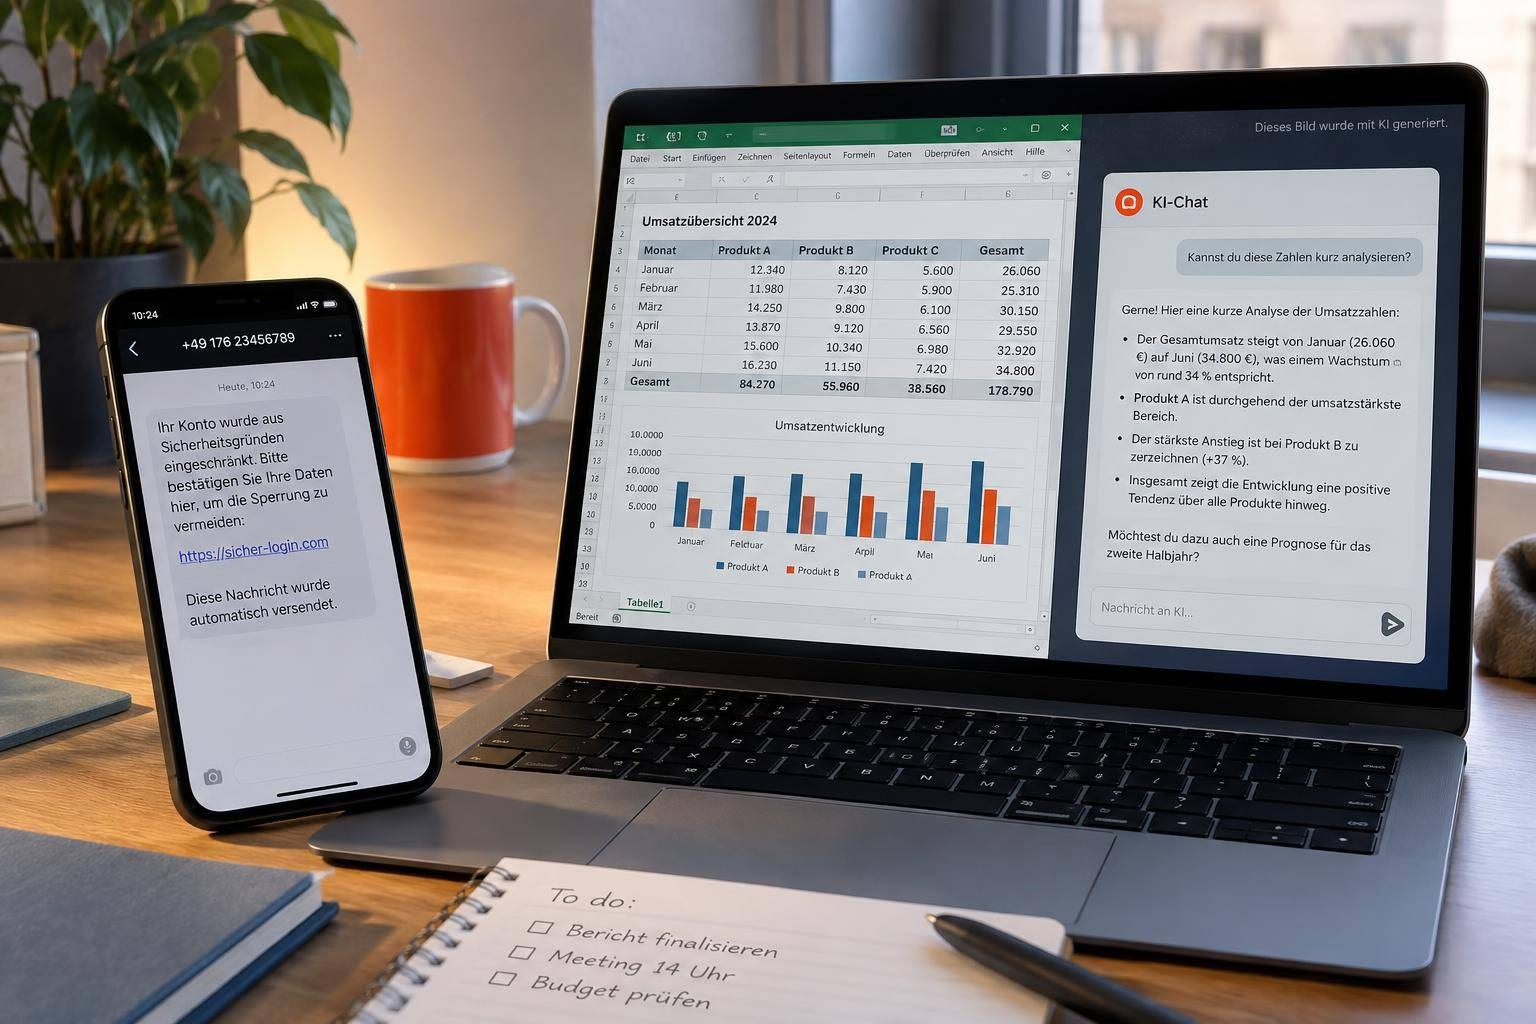
Das Computer-Notfallteam der Sparkassen-Finanzgruppe warnt vor E-Mails, die eine Überprüfung von Kundendaten verlangen. Der Link führt zu einer gefälschten Seite, auf der Zugangsdaten und weitere Informationen abgefragt werden. Besonders tückisch: Mit erbeuteten Daten könnten Täter anschließend anrufen und sich als Bankmitarbeiter ausgeben. Selbst die angezeigte Telefonnummer kann manipuliert sein. Im Gespräch geht es dann möglicherweise um eine TAN, eine Überweisung oder die Freigabe eines fremden Geräts.
Eine andere Masche nutzt den Namen Disney+: Angeblich sei eine Abo-Zahlung fehlgeschlagen und die Bezahldaten müssten über einen Link aktualisiert werden. Frühere Varianten arbeiteten auch mit künstlichem Zeitdruck. Beide Fälle folgen demselben Muster: Eine vertraute Marke soll Dich zu einer schnellen Handlung bewegen.
Die sichere Routine: Öffne die bekannte Banking- oder Streaming-App beziehungsweise die selbst eingegebene Website, statt einem Mail-Link zu folgen. Bestätige nur Zahlungen und Gerätefreigaben, die Du selbst angestoßen hast. Hast Du Sparkassen-Zugangsdaten auf einer Phishing-Seite eingegeben, kontaktiere umgehend Deine Sparkasse und lass den Zugang sperren; der Sperr-Notruf ist unter 116 116 erreichbar. Verdächtige Sparkassen-Nachrichten können an warnung@sparkasse.de weitergeleitet werden.
Für Betriebe ist das auch ein Schulungsthema: Eine technisch gut abgesicherte Umgebung hilft wenig, wenn eine erschlichene Freigabe den Angreifern die Tür öffnet. KDB unterstützt bei IT-Sicherheit und bei Abläufen, in denen Zahlungs- und Zugriffsfreigaben überprüfbar bleiben.
Impressum mit echtem Posteingang: Urteil gegen Amazon
Eine E-Mail-Adresse im Impressum ist keine Dekoration. Das Kammergericht Berlin hat Amazon untersagt, Nachrichten an die dort angegebene Adresse automatisch zurückzuweisen. Nach Auffassung des Gerichts muss die nach dem Digitale-Dienste-Gesetz vorgeschriebene Kontaktmöglichkeit den Empfang von Nachrichten ermöglichen. Eine automatisierte Bearbeitung ist erlaubt; jede Mail persönlich zu beantworten, verlangt das Urteil nicht. Ein Postfach, das Eingänge pauschal ablehnt und stattdessen auf ein Kundenkonto verweist, reicht aber nicht aus.
Nach Angaben des Verbraucherzentrale Bundesverbands ist die Entscheidung rechtskräftig. Für Betreiber kommerzieller Websites ist das ein guter Anlass für einen einfachen Praxistest: Ist die Impressumsadresse korrekt, erreichbar und wird das Postfach zuverlässig betreut? Gerade wenn Anfragen über Formulare, Tickets oder Automatisierungen gesteuert werden, sollte der direkte E-Mail-Kanal nicht versehentlich ins Leere laufen. Bei Homepageerstellung und Prozessgestaltung betrachtet KDB deshalb nicht nur das sichtbare Design, sondern auch die Kontaktwege dahinter.
Graykey und iPhone-Schutz: Ein bemerkenswerter Bericht, aber noch keine bestätigte Methode
Seit iOS 18 startet ein iPhone nach 72 Stunden ohne Entsperrung automatisch neu. Danach sind Daten bis zur ersten Entsperrung mit dem Gerätecode besonders stark geschützt. Ein Bericht von 404 Media beschreibt nun eine von Magnet Forensics gegenüber ausgewählten Kunden präsentierte Lösung namens „Graykey Preserve“. Sie soll den Neustart verzögern und bestimmte Daten länger erhalten. Wie das technisch funktionieren soll, ist nicht bekannt; eine Vermutung über eine mögliche Beeinflussung der internen Uhr ist bislang keine bestätigte Erklärung.
Für die Verwaltung von Firmen-iPhones ist die Meldung ein Hinweis darauf, Sicherheitsfunktionen weder zu ignorieren noch ihre Wirkung aufgrund eines unbestätigten Berichts vorschnell abzuschreiben. Entscheidend bleiben ein sauber geregelter Gerätezugriff und der Schutz des Gerätecodes. Ob die beschriebene Lösung die behaupteten Schutzmechanismen tatsächlich in vollem Umfang umgehen kann, ist offen.
RSA-Forschung: Interessant für die Kryptografie, kein allgemeiner Alarm für Signaturen
Ein Forschungsteam hat unter besonderen Bedingungen Signaturen für einen 1024-Bit-RSA-Schlüssel gefälscht, ohne dessen Modul zu faktorisieren. Dafür war allerdings ein sogenanntes „Raw Signing Oracle“ nötig – eine Möglichkeit, ungepolsterte RSA-Signaturen erzeugen zu lassen. Der praktische Versuch beanspruchte nach Angaben der Forschenden etwa 1380 CPU-Jahre Rechenleistung und lief über fünf Monate.
Das Ergebnis bedeutet nicht, dass RSA-1024 allgemein geknackt wurde. Verbreitete Signaturverfahren mit PKCS-Padding oder PSS sind laut den Forschenden von diesem Angriff nicht betroffen. Für Unternehmen ist das ein Beispiel dafür, warum bei Kryptografie die genaue Implementierung zählt – und warum Schlagzeilen ohne ihre technischen Voraussetzungen schnell in die Irre führen.
KI-Souveränität: Die Eclipse Foundation setzt auf Wahlfreiheit
Die Eclipse Foundation hat die Sovereign AI Foundation gegründet. Die herstellerneutrale Gruppe soll Mitgliedsorganisationen helfen, Abhängigkeiten von KI-Anbietern und -Systemen zu erkennen und mögliche Open-Source-Alternativen zu bewerten. Geplant sind unter anderem Whitepaper und technische Baupläne; eigene Software entwickelt die Gruppe nicht.
„Souverän“ bedeutet hier nicht, jede proprietäre Lösung auszuschließen. Es geht darum, eingesetzte Systeme zu verstehen, sie anpassen zu können und bei Bedarf eine Wechselmöglichkeit zu behalten. Genannt werden unter anderem Eclipse Enclave zur Isolierung von KI-Agenten und Eclipse PanEval zur Modellbewertung.
Das passt zu einer Frage, die vor jeder größeren KI-Einführung auf den Tisch gehört: Welche Daten und Prozesse hängen künftig an welchem Anbieter? Bei KDB geht es bei Digitalisierung und Automatisierung nicht bloß darum, ein weiteres Werkzeug einzuschalten. Schnittstellen, Berechtigungen und ein möglicher späterer Wechsel sollten von Anfang an mitgedacht werden.
Microsofts neue Sprach-KI: Schnelle Transkription, synthetische Stimmen und klare Grenzen
Microsoft erweitert seine MAI-Modellfamilie um drei Audio-Modelle. MAI-Transcribe-2-Streaming erkennt nach Unternehmensangaben Sprache in 60 Sprachen und liefert erste vorläufige Ergebnisse nach etwas mehr als 100 Millisekunden. Die Modelle MAI-Voice-2.1 und MAI-Voice-2.1-Flash erzeugen Sprache in 23 Sprachen; die Flash-Variante richtet sich besonders an Echtzeit-Anwendungen. Mögliche Einsatzfelder sind Live-Untertitel, Diktate, Sprachassistenten, Telefonmenüs oder Audioinhalte.
Beide Voice-Modelle können Stimmen nachbilden. Microsoft beschränkt den Zugriff auf diese Funktion: Entwickler müssen geprüft werden und eine Audio-Einwilligung der betroffenen Person vorlegen. Ob und wann die Modelle in Copilot, Teams oder Windows erscheinen, ist offen.
Für Unternehmen und Kreativteams klingt Sprach-KI verlockend – vom Voice-over bis zur automatisierten Gesprächsführung. Bevor daraus ein produktiver Prozess wird, müssen aber Einwilligungen, Zuständigkeiten und der Umgang mit Gesprächsinhalten geklärt sein. Gerade eine täuschend ähnliche Stimme ist kein Feature, das man „halt mal schnell“ ohne Regeln ausprobiert.
Excel-Listen in einer Zelle: Spannend für Prozesse, noch nicht für wichtige Arbeitsmappen
Microsoft testet eine Neuerung, mit der eine Excel-Zelle mehrere eigenständige Werte als Liste enthalten kann. So könnten etwa mehrere Projektverantwortliche oder Schlagwörter gemeinsam in einer Zelle stehen und dennoch einzeln in Formeln genutzt werden. Auch Arrays sollen künftig vollständig als Zellwert gespeichert werden können, statt ihre Ergebnisse auf benachbarte Zellen zu verteilen. Neue Funktionen wie FLATTEN, HAS, HASANY und HASALL unterstützen die Auswertung.
Das ist für Prozessgestaltung interessant, aber noch Vorschau: Die Funktionen werden im Beta Channel von Microsoft 365 schrittweise freigeschaltet. Einen Termin für die allgemeine Veröffentlichung gibt es nicht. Microsoft rät davon ab, sie bereits in wichtigen Arbeitsmappen zu verwenden; unter anderem unterstützen PivotTables, Diagramme und Power Query die neuen Strukturen derzeit noch nicht vollständig. Wer Excel-Dateien als Grundlage automatisierter Abläufe nutzt, sollte genau diese Abhängigkeiten vor einem späteren Einsatz prüfen. Über Excel-Neuerungen und digitale Prozesse ging es auch in einem unserer jüngsten Updates.
Lokale KI auf dem Mac: Mehr Kontrolle über Daten, begrenzte Leistung
Auf Macs mit Apple-Chip und eingerichteter Apple Intelligence steht ein kleines lokales Sprachmodell zur Verfügung. Laut dem vorliegenden Bericht lässt es sich mit macOS 27 über den Terminal-Befehl fm direkt ansprechen. Anfragen können dann offline verarbeitet werden, ohne dass die dafür übergebenen Inhalte an einen Cloud-Dienst geschickt werden müssen.
Der Preis dafür ist eine geringere Leistungsfähigkeit als bei großen Cloud-Modellen. Der Bericht beschreibt brauchbare Ergebnisse für überschaubare Textaufgaben, aber auch Fehler bei Logik, Mathematik, Code und Bildauswertung. Das Modell kann außerdem nicht eigenständig Dateien aufräumen oder andere Aufgaben auf dem Mac erledigen, solange keine zusätzlichen Werkzeuge eingebunden werden.
Für KDB ist das eine interessante Option, wenn lokale Verarbeitung wichtig ist. „Läuft auf dem Gerät“ ist aber nicht gleichbedeutend mit „Antwort stimmt“. Ergebnisse müssen zum Einsatzzweck passen und bei kritischen Aufgaben geprüft werden.
Rechenzentren: Effizienzregeln entscheiden über künftigen Strombedarf
Eine geplante Änderung des Energieeffizienzgesetzes löst eine Debatte über Vorgaben für Rechenzentren aus. Der PUE-Wert beschreibt, wie viel Strom ein Rechenzentrum insgesamt im Verhältnis zur IT-Hardware verbraucht. Nach den derzeitigen Vorgaben müssen neue Rechenzentren ab Juli 2026 einen Wert von höchstens 1,2 einhalten. Eine Anhebung auf 1,3 könnte den jährlichen Strombedarf neuer Rechenzentren bis 2045 laut einer Untersuchung um etwa fünf Terawattstunden gegenüber der strengeren Vorgabe erhöhen. Noch größer wäre der mögliche Unterschied, wenn statt real gemessener Werte nur rechnerische Design-Werte maßgeblich wären.
Umstritten sind auch Vorgaben zur Nutzung von Abwärme. Die Untersuchung sieht hier erhebliches bislang ungenutztes Potenzial. Für Unternehmen, die Cloud-Dienste und KI einsetzen, ist das keine abstrakte Energiedebatte: Die Infrastruktur hinter digitalen Leistungen hat laufende Kosten und benötigt Strom. Bei der Planung von IT und Automatisierung lohnt es sich deshalb, nicht nur auf Funktionen, sondern auch auf Ressourceneinsatz und langfristigen Betrieb zu schauen.
Digitale Verwaltung: Führungszeugnis, Steuerbescheid und die Frage nach Transparenz
Seit dem 1. Oktober 2026 gibt es die gesetzliche Grundlage für ein digital ausgegebenes Führungszeugnis. Dafür muss der Antrag elektronisch gestellt und die digitale Variante ausdrücklich verlangt werden. Nach der Bearbeitung steht das Dokument über das Nutzerkonto des Bundes zum Abruf bereit; die Gebühr bleibt bei 13 Euro. Der Papierweg bleibt möglich. Für Führungszeugnisse zur Vorlage bei einer Behörde gilt die neue digitale Ausgabe nicht.
Ab 2027 sollen Steuerbescheide grundsätzlich elektronisch bereitgestellt werden, wenn die Steuererklärung digital eingereicht wurde. Wer dauerhaft Papierpost möchte, kann die postalische Bekanntgabe schon jetzt in Mein ELSTER beantragen. Wichtig für Deine Abläufe: Ein digital bereitgestellter Bescheid gilt grundsätzlich am vierten Tag nach der Bereitstellung als bekannt gegeben – auch wenn er noch nicht geöffnet wurde. Eine Benachrichtigungs-E-Mail ersetzt also nicht die regelmäßige Kontrolle des Postfachs und seiner Fristen.
Gleichzeitig wird über eine Reform des Informationsfreiheitsgesetzes gestritten. Kritiker warnen, geplante Hürden wie der Nachweis eines „berechtigten Interesses“, Einschränkungen bei Antragsberechtigten oder höhere Gebühren könnten den Zugang zu Verwaltungsinformationen erschweren. Beschlossen sind diese Änderungen nach dem vorliegenden Bericht nicht. Die Debatte zeigt dennoch: Gute Digitalisierung bedeutet nicht nur, Dokumente als PDF bereitzustellen. Sie braucht verständliche Zugänge, verlässliche Zustellung und nachvollziehbare Prozesse.
Der KDB-Blick zum Start in den Tag
Heute ziehen sich drei Aufgaben durch die Meldungen: Zugriffe begrenzen, digitale Kontakt- und Freigabewege prüfen und neue Funktionen nicht vor ihrer Praxisreife in kritische Prozesse übernehmen. Das gilt für KI-Agenten ebenso wie für Banking-Freigaben, Impressums-Postfächer oder Excel-Automatisierungen.
Wenn Du wissen möchtest, wo in Deinem Unternehmen solche Übergänge zwischen IT, Website, Kommunikation und Prozessgestaltung liegen, schauen wir bei KDB gern mit Dir drauf. Denn digital soll Arbeit leichter machen – und nicht bloß die nächste Überraschung schneller zustellen.