Guten Morgen zum KDB-Tech-Update: Wenn der Browser mitliest und die Bank-App nicht mehr die Bank-App ist
Im heutigen KDB-Tech-Update geht es um Risiken, die sich erstaunlich unauffällig in den digitalen Alltag schleichen: Chrome-Erweiterungen leiten Suchanfragen um, Android-Malware ersetzt echte Banking-Apps, und Betrüger verschicken täuschend echte Briefe und E-Mails. Dazu schauen wir auf einen geplanten gemeinsamen Hinweis gegen KI-Training mit Website-Inhalten, die kommende digitale Brieftasche d-you und Live-Übersetzungen in Google Meet. Die Themen für Deinen Morgen – oder für den KDB-Tech-Update-Podcast auf dem Weg zur Arbeit.
Der rote Faden: Ob Erweiterung, App, KI-Dienst oder digitaler Identitätsnachweis – entscheidend ist, wer Zugriff erhält, welche Daten weitergegeben werden und ob Du das noch nachvollziehen kannst. „Wird scho passen“ ist da leider keine belastbare Sicherheitsstrategie.
Chrome-Erweiterungen: Nützliches Werkzeug oder heimlicher Umweg?
Mindestens 319 Chrome-Erweiterungen sollen laut einer Untersuchung des Sicherheitsunternehmens Socket Suchanfragen unbemerkt über fremde Server geleitet haben. Zusammen wurden diese Erweiterungen demnach 13,4 Millionen Mal installiert. Wichtig: Installationen sind nicht gleichbedeutend mit 13,4 Millionen einzelnen betroffenen Personen.
Die Umleitung sollte Suchanfragen mit Partner-Codes versehen und Werbeeinnahmen erzeugen. Gleichzeitig eröffnete sie den Betreibern die Möglichkeit, das Suchverhalten auszuwerten und Profile zu erstellen. Auch IP-Adresse oder Standortdaten könnten dabei eine Rolle spielen. Hinzu kommt das Risiko, dass umgeleitete Suchergebnisse auf Phishing-Seiten oder gefälschte Download-Portale führen.
Getarnt waren die Erweiterungen häufig als praktische Helfer – etwa PDF-Konverter oder Suchdienste für Handbücher. Viele wurden über direkte Links statt über einen regulären Eintrag im Chrome Web Store installiert. Bemerkenswert ist, dass eine Änderung der Standardsuchmaschine laut dem Bericht keine besonderen Browser-Berechtigungen erfordert. Ein fehlender auffälliger Berechtigungsdialog ist also noch kein Gütesiegel.
Für Unternehmen heißt das: Browser-Erweiterungen gehören in die Software- und Zugriffsverwaltung. Prüfe, welche Add-ons auf geschäftlich genutzten Geräten installiert sind, ob sie noch gebraucht werden und wer sie bereitstellt. Socket zufolge waren die meisten im Bericht genannten Erweiterungen bei Veröffentlichung bereits aus dem Chrome Web Store entfernt; neue tauchen jedoch weiterhin auf. Wer eine betroffene Erweiterung entdeckt, sollte sie deinstallieren und einen vollständigen Virenscan durchführen. KDB unterstützt dabei, Browser und Endgeräte in ein nachvollziehbares Sicherheitskonzept einzubinden – statt Erweiterungen als unsichtbares Zubehör durchzuwinken.
Hirudo auf Android: Wenn eine manipulierte App die echte Banking-App ersetzt
Die neu entdeckte Android-Malware Hirudo geht einen Schritt weiter als viele bekannte Banking-Trojaner. Sie kann eine erkannte Banking-App entfernen und durch eine veränderte, ähnlich aussehende Version ersetzen. ThreatFabric fand bislang vorbereitete Ersatzversionen für acht Apps von sieben indonesischen Banken. Hinweise in der Konfiguration deuten auf mögliche weitere Zielregionen hin; sie belegen aber nicht, dass dort bereits dieselbe Austauschmethode beobachtet wurde.
Der Einstieg erfolgt nach bisherigen Erkenntnissen über scheinbar harmlose Shopping-, Unterhaltungs- oder Video-Apps. Eine zunächst installierte App täuscht später ein Update vor und fordert zur Installation einer zweiten Anwendung auf. Diese enthält die eigentliche Schadsoftware. Besonders kritisch ist Hirudos Versuch, Zugriff auf die Android-Bedienungshilfen zu erhalten. Damit kann Malware Aktionen auf dem Smartphone ausführen und Installationsabläufe beeinflussen.
In der manipulierten Banking-App kann ein sogenannter Hooking-Mechanismus Antworten auf interne Sicherheitsprüfungen verändern. So können etwa eine App-Signatur echt erscheinen oder aktive Bedienungshilfen verborgen werden. Auch Prüfungen im Zusammenhang mit Bildschirmerfassung und Google Play Integrity lassen sich innerhalb der veränderten App beeinflussen. Das zeigt eine wichtige Grenze: Eine Sicherheitsprüfung, deren Ergebnis allein vom möglicherweise kompromittierten Gerät stammt, verdient nicht blindes Vertrauen.
Hirudo kann unter anderem Bank- und Wallet-Zugangsdaten, Zahlungs-PINs, Geräte-Entsperrcodes und SMS ins Visier nehmen. Die Malware ermöglicht außerdem die Fernansicht des Bildschirms sowie Zugriffe auf Kamera und Mikrofon. Wie viele Personen tatsächlich infiziert oder finanziell geschädigt wurden, ist nicht bekannt.
Was Du tun kannst: Installiere Apps nur aus vertrauenswürdigen Quellen, sei bei APK-Dateien und angeblichen Update-Hinweisen über Links besonders vorsichtig und hinterfrage weitreichende Berechtigungen. Eine Shopping-App, die Zugriff auf Bedienungshilfen und SMS möchte, hat Erklärungsbedarf. Halte Android und Apps aktuell und prüfe Dein Gerät regelmäßig mit Google Play Protect. Bei einem konkreten Verdacht solltest Du zuletzt installierte Apps untersuchen; lässt sich eine verdächtige App nicht entfernen, kann der abgesicherte Modus helfen. Ein Zurücksetzen auf Werkseinstellungen bleibt ein möglicher letzter Schritt – und erinnert daran, wie wertvoll funktionierende Backups sind.
Weitere Hinweise zum Umgang mit Android-Malware und App-Berechtigungen findest Du auch in unserem vorherigen KDB-Tech-Update zu Android-Malware und digitaler Sicherheit.
Phishing kommt per Brief, E-Mail – und mit immer besserem Kontext
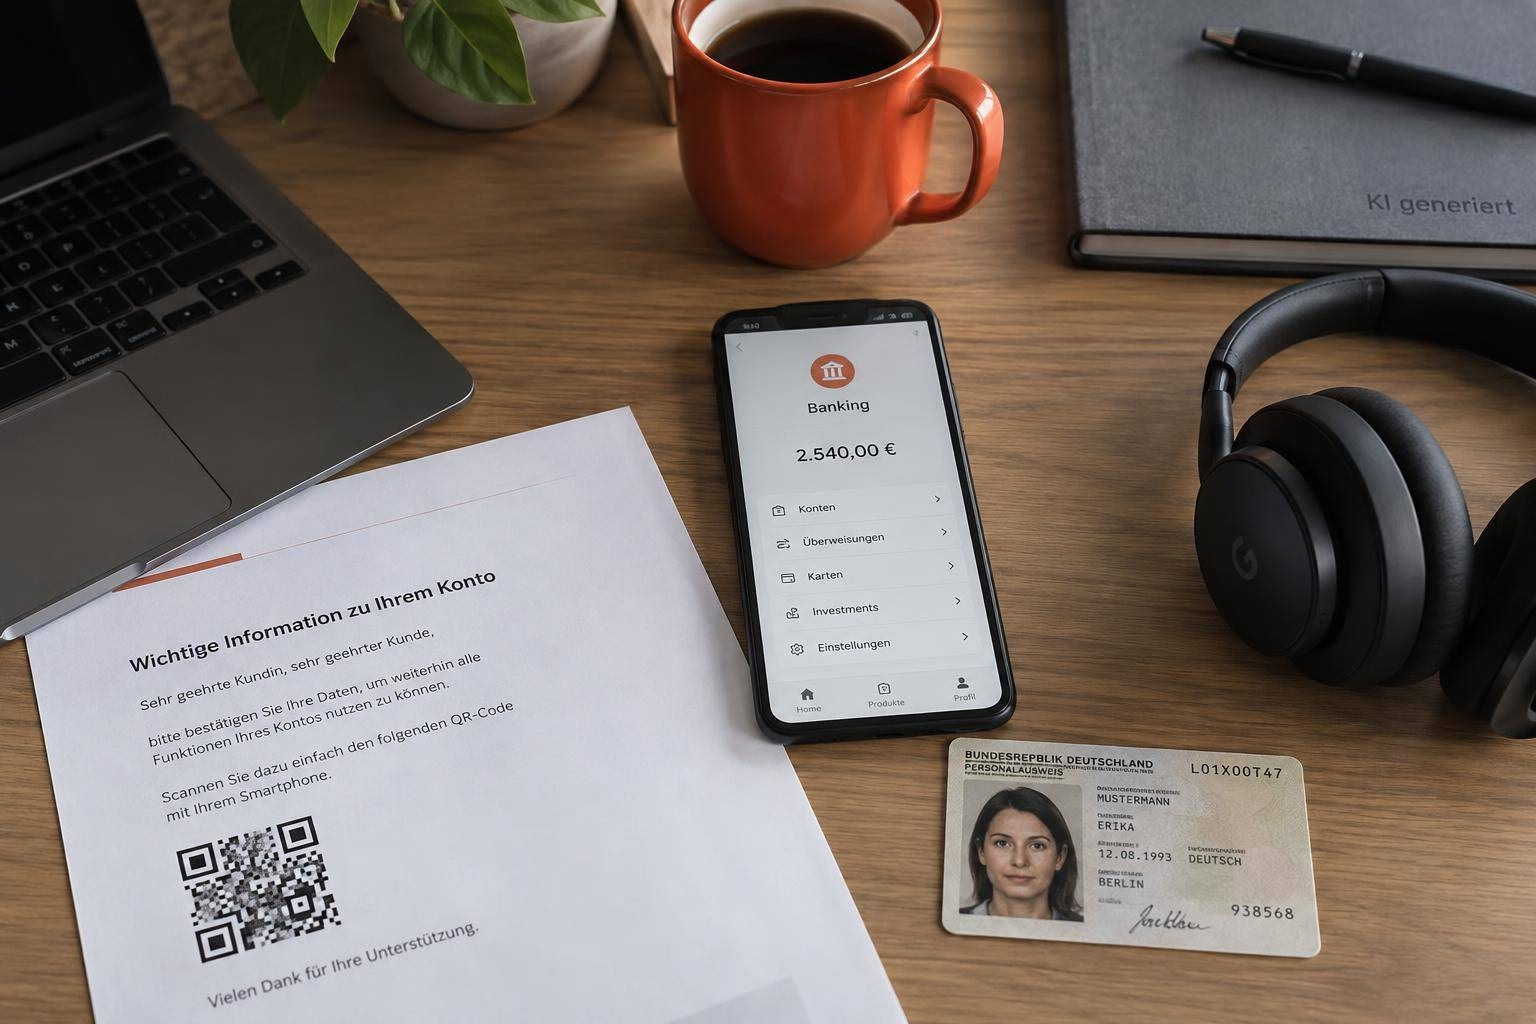
Ein Banklogo und eine persönliche Anrede machen eine Aufforderung nicht automatisch echt. In einer Stadt im Westen Deutschlands werden derzeit gefälschte Sparkassen-Briefe verschickt. Sie fordern zur „Verifizierung“ des Online-Bankings per QR-Code auf und drohen andernfalls mit einer Sperrung. Der Code führt laut einer Warnung des Computer-Notfallteams der Sparkassen-Finanzgruppe zu einer gefälschten Seite. Dort sollen Betroffene Zugangsdaten, weitere persönliche Angaben und sogar eine Ausweiskopie hochladen.
Parallel warnen die Sparkassen-Experten vor E-Mails, die eine Steuererstattung über das Portal Elster vortäuschen. Die verlinkte Nachbildung der Elster-Seite fragt unter anderem die steuerliche Identifikationsnummer und vollständige Online-Banking-Zugangsdaten ab. Für eine angebliche Steuererstattung sind solche Bankzugangsdaten nicht erforderlich.
Das Sicherheitsunternehmen Avast weist zudem darauf hin, dass gestohlene Kundendaten Phishing-Nachrichten glaubwürdiger machen können. Namen, Telefonnummern oder andere persönliche Angaben lassen sich als Köder verwenden; KI-gestützte Automatisierung kann die Auswertung großer Datenmengen und das Erstellen solcher Nachrichten beschleunigen. Eine Nachricht, die einen tatsächlichen Sicherheitsvorfall erwähnt, ist deshalb noch lange keine Nachricht des betroffenen Anbieters.
- Öffne wichtige Dienste über eine selbst eingegebene Adresse oder Deine bekannte App – nicht über Links oder QR-Codes aus unerwarteten Nachrichten.
- Gib Zugangsdaten, Bestätigungscodes und Ausweiskopien nicht auf Seiten ein, zu denen Dich eine verdächtige Aufforderung führt.
- Nutze für unterschiedliche Dienste eigene Passwörter und prüfe, welche externen Apps oder KI-Tools Zugriff auf Deine Konten haben.
- Hast Du bereits Daten eingegeben, kontaktiere umgehend Deine Bank, sichere Belege und halte fest, welche Angaben Du wann übermittelt hast.
Eine echte Änderung für Sparkassen-Kunden darf dabei nicht mit den gefälschten Briefen verwechselt werden: Die App S-ID-Check soll am 31. Januar 2027 eingestellt werden; für entsprechende Bestätigungen ist ein Wechsel zur S-pushTAN-App vorgesehen. Informiere Dich dazu über die offiziellen Kanäle Deiner Sparkasse, nicht über einen QR-Code aus einem unerwarteten Schreiben.
Für Betriebe ist Phishing nicht nur ein Thema für den Posteingang. Auch Briefe, QR-Codes und Anrufe gehören in Schulungen und Freigabeprozesse. KDB kann helfen, solche Abläufe so zu gestalten, dass Mitarbeitende eine dringlich klingende Zahlungs- oder Datenanforderung über einen unabhängigen Kanal überprüfen können.
Website-Inhalte und KI-Training: Ein gemeinsames Signal ist geplant, aber noch kein Schutzschalter
Google, Microsoft, OpenAI und Anthropic wollen einen gemeinsamen Hinweis unterstützen, mit dem Websitebetreiber ihre Präferenz zur Nutzung von Inhalten für das Training generativer KI-Modelle ausdrücken können. Der Vorschlag nutzt die Datei robots.txt und das neue Richtlinien-Token __usage_ai-training. Betreiber könnten damit grundsätzlich einen Ausschluss erklären und einzelne Bereiche – beispielsweise ein Pressekit – anders behandeln.
Das wäre einfacher als eine Vielzahl separater Crawler-Regeln. Fertig ist die Lösung aber nicht: Der Entwurf ist bislang eine individuelle Einreichung und wurde von der IETF weder gebilligt noch in einen formellen Standardisierungsprozess aufgenommen. Außerdem beschreibt das Signal eine Präferenz, keinen technisch verbindlichen Befehl. Es regelt nicht, ob eine Website überhaupt aufgerufen werden darf; private Vereinbarungen können den Hinweis übersteuern.
Auch die Zeitpläne unterscheiden sich: OpenAI spricht von einer Einführung in den kommenden Monaten, Microsoft will die Präferenzen ab dem 1. Februar 2027 berücksichtigen, und Google nennt Anfang 2027 als Ziel. Bestehende Einstellungen und Crawler-Regeln verschwinden dadurch nicht automatisch. Microsoft plant zusätzlich eine Seitensteuerung für „Grounding“, also die Nutzung aktueller Webinhalte als Grundlage für KI-Antworten. Wer bestimmte KI-Nutzungen einschränkt, muss zugleich mögliche Auswirkungen auf die Sichtbarkeit in KI-Angeboten bedenken; laut Microsoft soll die Position in den Bing-Suchergebnissen durch die Grounding-Einstellung nicht verändert werden.
Für Homepage, SEO und Content-Strategie ist das relevant: Bevor Du Regeln setzt, solltest Du entscheiden, welche Inhalte für KI-Training freigegeben werden sollen, welche nicht und wo Auffindbarkeit wichtiger ist als ein Ausschluss. KDB kann Websitebetreiber dabei unterstützen, vorhandene Crawler-Einstellungen zu prüfen und technische Regeln mit den Zielen für Inhalte und Sichtbarkeit abzustimmen. Was robots.txt nicht leistet, ist ebenfalls klar: Sie klärt weder Vergütungsfragen noch garantiert sie, dass sich jeder Anbieter an die erklärte Präferenz hält.
d-you: Digitale Identität startet voraussichtlich klein
Für den 2. Januar 2027 plant die Bundesregierung den Start der digitalen Brieftasche d-you, Deutschlands Umsetzung der europäischen EUDI-Wallet. Zum Start soll vor allem ein digitaler Personalausweis verfügbar sein. Weitere Nachweise wie Führerschein oder Rentenausweis sowie private Dokumente und Tickets sind für spätere Ausbaustufen vorgesehen. Der Start steht laut den vorliegenden Informationen noch unter Vorbehalten: Die Zustimmung des Bundesrats zu den gesetzlichen Grundlagen steht aus, und das Ministerium will mögliche Restrisiken berücksichtigen.
Die Nutzung soll freiwillig bleiben. Voraussetzung sind unter anderem ein NFC-fähiges Android- oder iOS-Smartphone, ein Mindestalter von 16 Jahren sowie für die Einrichtung ein Personalausweis mit aktivierter Online-Ausweisfunktion und bekannter PIN. Genau das könnte eine praktische Hürde werden: In einer Bitkom-Umfrage vom April 2026 gaben nur 18 Prozent der Befragten an, die Funktion aktiviert zu haben und ihre PIN zu kennen.
Die Wallet soll signierte Nachweise bereitstellen und Nutzenden ermöglichen, vor einer Weitergabe über angefragte Daten zu entscheiden. Offen bleibt, wie gut Datenminimierung im Alltag funktioniert: Eine Vorabprüfung, ob ein Unternehmen nur notwendige Angaben abfragt, ist im Gesetz nicht vorgesehen. Auch eine pseudonyme Nutzung soll zum Start noch fehlen. Hinzu kommen Fragen zur Sicherheitsarchitektur und dazu, wie schnell Behörden und Unternehmen tatsächlich Anwendungen integrieren.
Für Unternehmen ist d-you deshalb ein Digitalisierungsthema mit Perspektive, aber kein Anlass für hektische Versprechen auf der Website. Wer künftig Identitäts- oder Altersnachweise in Prozesse einbinden möchte, sollte Anforderungen, Datenbedarf und verständliche Einwilligungsabläufe frühzeitig durchdenken. KDB verbindet bei solchen Vorhaben Prozessgestaltung, technische Umsetzung und Datenschutzbewusstsein – damit aus einer bequemen Identitätsprüfung nicht der nächste „Alles freigeben“-Button wird.
Google Meet übersetzt live – wichtige Aussagen besser trotzdem festhalten
Google erweitert die Live-Übersetzung in Meet auf insgesamt 63 Sprachen. Teilnehmende können die Funktion individuell einschalten; zu Beginn eines Meetings ist sie deaktiviert. Die Übersetzung wird nahezu zeitgleich als Ton ausgegeben, passende Untertitel können eingeblendet werden. Google zufolge werden die Sprachdaten weder gespeichert noch zum Training von KI-Modellen verwendet.
Die Funktion ist an bestimmte kostenpflichtige Workspace- oder Google-AI-Abonnements gebunden und wird schrittweise freigeschaltet. Je nach Tarif stehen bis zu 90 Minuten oder bis zu acht Stunden Übersetzungsdauer pro Gespräch zur Verfügung. Für Aufzeichnungen, Livestreams und Telefoneinwahlen ist sie nicht verfügbar.
Für internationale Zusammenarbeit kann das hilfreich sein – aber Akzente, schnelle Sprecherwechsel, Hintergrundgeräusche und Verbindungsprobleme können Fehler oder Verzögerungen verursachen. Bei Vertragsinhalten, technischen Details und Zahlen gilt deshalb: nachfragen und Entscheidungen schriftlich bestätigen. KI kann das Gespräch erleichtern; die Verantwortung für eine korrekte Vereinbarung übernimmt sie nicht.
Weitere Sicherheitssignale: Verlassene Updater, Fahrerdaten und ein großer Kryptoangriff
Alte Software bleibt aktiv: Eine seit Jahren nicht mehr weiterentwickelte Variante von Time4Popcorn kontaktierte weiterhin aufgegebene Update-Server. Forschende von Eye Research stellten fest, dass eine Übernahme dieser Server die Ausführung fremden Codes auf Geräten hätte ermöglichen können. Die Forschenden übernahmen die Server selbst und verteilten einen Patch, der den unsicheren Update-Dienst stoppte – ein Vorgehen, das wegen fehlender ausdrücklicher Zustimmung der Nutzenden umstritten war. Ihr Rat bleibt, den Client nicht weiter zu verwenden. Die Lehre für Unternehmen: Bei einer Software-Inventur zählen auch Programme, die niemand mehr bewusst öffnet, deren Dienste aber weiterhin starten.
Vernetzte Geräte und Datenschutz: General Motors zahlt 220 Millionen US-Dollar zur Beilegung von Forderungen mehrerer US-Bundesstaaten zum Umgang mit Fahrerdaten aus dem inzwischen eingestellten Programm Smart Driver. Nach Darstellung der Bundesstaaten gelangten Fahrverhaltensdaten über Datenhändler zu Versicherern. GM räumte kein Fehlverhalten ein. Die Einigung verpflichtet den Konzern unter anderem, vor dem Sammeln oder Weitergeben bestimmter Fahr- und Standortdaten eine ausdrückliche Zustimmung einzuholen. Für digitale Dienste jeder Branche ist das eine Erinnerung: Eine nützliche Funktion und eine informierte Zustimmung sind nicht dasselbe.
Angriff auf Binance: Das FBI schreibt einen umfangreichen Angriff auf die Kryptobörse der mit Nordkorea verbundenen Gruppe TraderTraitor zu. Binance bezifferte den Wert der betroffenen Vermögenswerte auf 6,3 Milliarden US-Dollar; das ist nicht automatisch der endgültige Verlust. Technische Einzelheiten zum Eintrittsweg sind noch nicht abschließend geklärt. Eine frühe Vermutung über den Laptop eines IT-Mitarbeiters sollte daher nicht als feststehende Ursache behandelt werden. Der Fall unterstreicht, wie wichtig der Schutz privilegierter Arbeitsplätze und ein belastbarer Notfallplan sind – ohne aus ungeklärten Details vorschnelle Gewissheiten zu basteln.
KDB-Fazit für den Morgen: Erst Zugriffe klären, dann digital beschleunigen
Die heutigen Meldungen zeigen zwei Seiten derselben Entwicklung: Digitale Werkzeuge können Arbeit erleichtern – von KI-Übersetzungen bis zur Wallet. Gleichzeitig werden Erweiterungen, Apps, Kontoverknüpfungen und Datenflüsse schnell unübersichtlich. Genau dort entstehen Angriffsflächen und schlechte Entscheidungen.
Unser pragmatischer Start in den Tag: Prüfe unbekannte Browser-Erweiterungen und Android-Apps, verifiziere dringende Bank- oder Steueraufforderungen über offizielle Wege und dokumentiere, welche externen Dienste Zugriff auf Geschäftskonten und Inhalte haben. Für Unternehmen kann KDB daraus klare Regeln, geschulte Abläufe und passende technische Schutzmaßnahmen entwickeln. Sicherheit, Digitalisierung und Automatisierung gehören zusammen – sonst wird aus „läuft von allein“ schneller „wer hat das eigentlich freigegeben?“