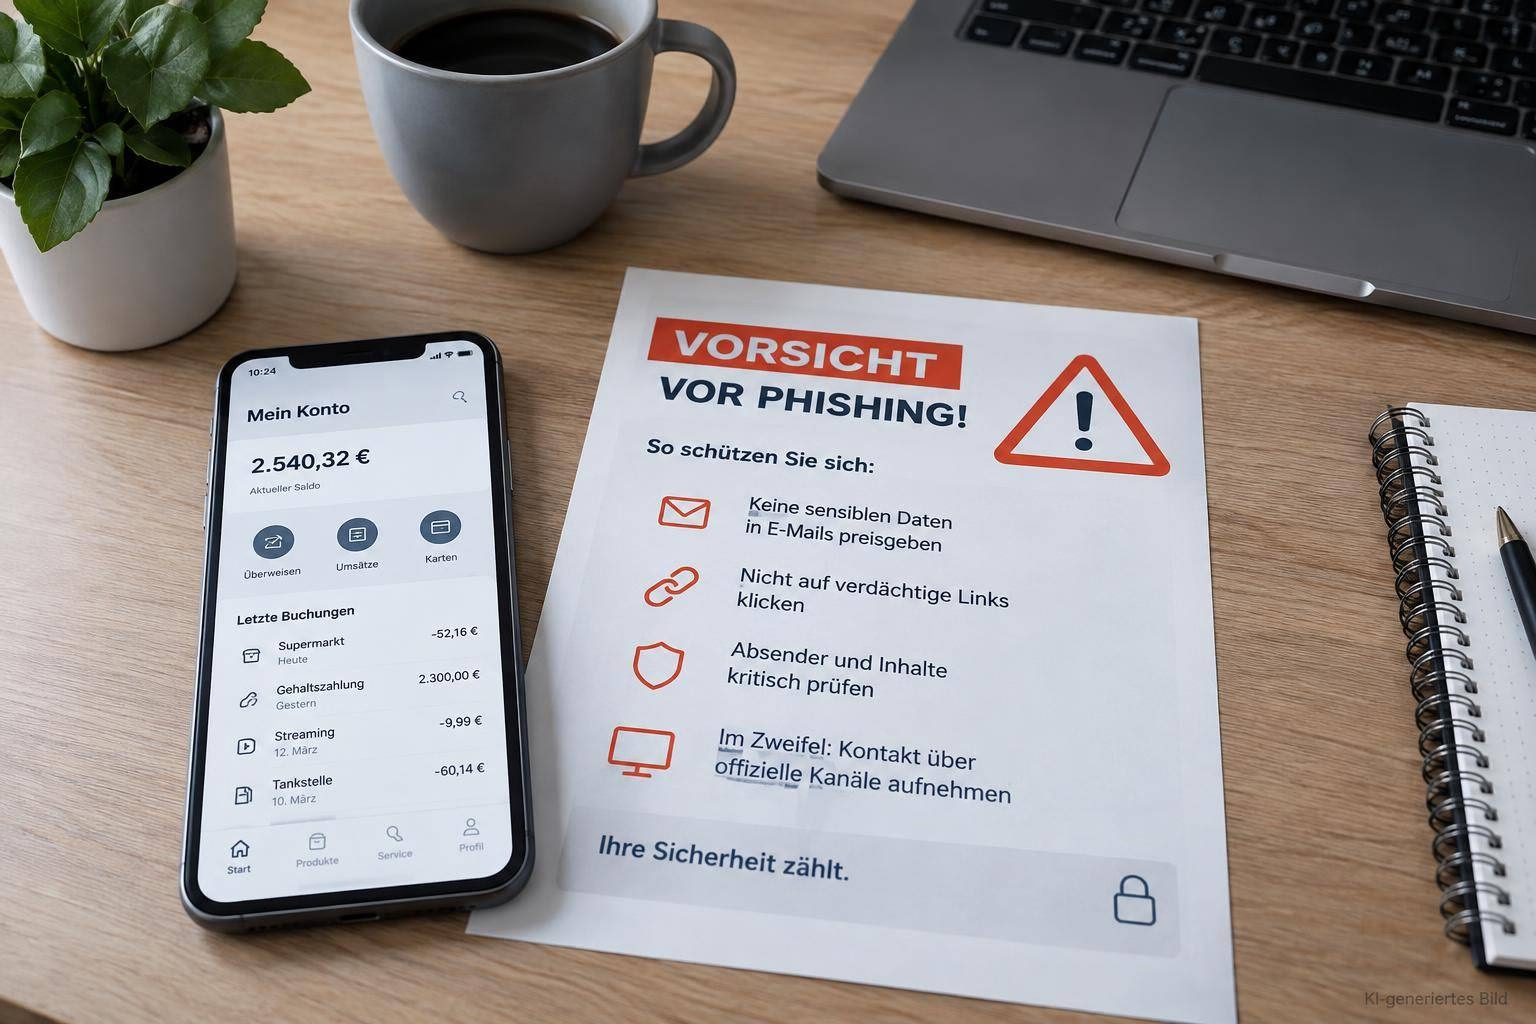
Guten Morgen zum KDB-Tech-Update: Wenn vertraute Oberflächen zur Falle werden
Eine Banking-App, die aussieht wie immer – aber nicht mehr die echte ist. Eine WhatsApp-Kopie mitten im Play Store. Und E-Mails, die mit angeblichen Zahlungsproblemen oder einer drohenden Kontosperre Druck machen. Im heutigen KDB-Tech-Update und im begleitenden Podcast geht es darum, wie Angreifer Vertrauen in Apps, Plattformen und bekannte Marken ausnutzen. Außerdem schauen wir auf die abgeschirmte Trainingsumgebung von OpenAI, einen Angriff auf einen Cloud-Dienst, die EU-Prüfung von Booking.com sowie neue Anforderungen an glaubwürdige Produktbilder und barrierefreie Technik. Also: Kaffee her, Berechtigungen im Blick behalten – und los geht’s.
Android-Banking: Hirudo tauscht die App aus, nicht nur die Oberfläche
Die Android-Schadsoftware Hirudo tarnt sich zunächst als Shopping-, Unterhaltungs- oder Kurzvideo-App. Nach der Installation versucht sie laut Sicherheitsforschern von ThreatFabric, weitreichende Rechte zu erhalten, insbesondere für die Bedienungshilfen. Anschließend soll sie die originale Banking-App entfernen und durch eine manipulierte Version ersetzen. Die Forscher haben bislang Kopien von acht Banking-Apps entdeckt.
Das ist besonders tückisch, weil Betroffene womöglich weiterhin eine vertraut aussehende App öffnen. Nach Angaben von ThreatFabric können die manipulierten Anwendungen unter anderem Bankpasswörter, Zahlungs- und Geräte-PINs, SMS und Bildschirminhalte abgreifen. Auch Kamera und Mikrofon könnten missbraucht werden. Gefälschte Zahlungsseiten sollen nach der Dateneingabe sogar eine erfolgreiche Transaktion anzeigen, damit der Betrug nicht sofort auffällt.
Die bekannten Aktivitäten betrafen zunächst Banking-Apps aus Indonesien; zudem fanden die Forscher Hinweise auf Ziele in weiteren Ländern. Wie viele Menschen betroffen sind, ist nicht bekannt. Für Unternehmen ist die Lehre trotzdem unmittelbar relevant: Ein Smartphone ist kein grundsätzlich vertrauenswürdiger Endpunkt, nur weil eine App echt aussieht. Gerade bei geschäftlich genutzten Android-Geräten sollten App-Quellen, Berechtigungen, Sicherheitsupdates und der Umgang mit Verdachtsfällen klar geregelt sein. Schutzprüfungen für sensible Transaktionen gehören außerdem nicht ausschließlich auf das Gerät.
Wenn Du eine Infektion vermutest, prüfe zunächst kürzlich installierte Apps und entferne Verdächtiges. Das BSI empfiehlt bei anhaltendem Verdacht einen Scan mit einem aktuellen Antivirenprogramm. Lässt sich eine App nicht regulär löschen, kann der abgesicherte Modus helfen. Ein Zurücksetzen auf Werkseinstellungen kommt als letzter Schritt infrage – dabei gehen persönliche Daten und Einstellungen verloren. Regelmäßige Backups sind deshalb kein Luxus, sondern Vorbereitung.
500.000 Downloads: Auch der Play Store verlangt einen zweiten Blick
Eine gefälschte WhatsApp-App wurde im Google Play Store mehr als 500.000 Mal heruntergeladen, bevor Google sie entfernte. Sie konnte sogar als gesponserte Anzeige in den Suchergebnissen auftauchen. Texte und Bilder orientierten sich an der echten Anwendung. Berichten zufolge nutzte die Fälschung außerdem das „Early Access“-Programm, in dem öffentliche Bewertungen deaktiviert sind – eine Warnung durch andere Nutzer per Rezension war damit nicht möglich.
Der Fall zeigt die Grenze der Faustregel „nur aus offiziellen Stores installieren“: Sie ist sinnvoll, aber keine Echtheitsgarantie. Prüfe vor dem Download auch den Entwicklernamen und die angeforderten Berechtigungen. Google Play Protect kann Apps kontrollieren und vor gefährlichen Anwendungen warnen, bietet aber ebenfalls keine absolute Sicherheit.
Für betriebliche Geräte lohnt sich ein fester Ablauf für App-Freigaben und Sicherheitsmeldungen. Wer im Team weiß, wie eine verdächtige Installation gemeldet wird, verliert im Ernstfall weniger Zeit. Genau darum ging es auch in unserem vorigen KDB-Tech-Update zu vertrauten Oberflächen und digitalen Risiken: Bekanntes Design ersetzt keine Prüfung.
Prime-Zahlung fehlgeschlagen? ING-Konto bald gesperrt? Erst recht nicht klicken
Zwei aktuelle Phishing-Maschen setzen auf unterschiedliche Geschichten, aber denselben Mechanismus: Zeitdruck. Gefälschte Amazon-Mails behaupten, die Prime-Gebühr habe nicht abgebucht werden können. Über einen Link sollen Empfänger ihre Bankverbindung aktualisieren. Gefälschte ING-Nachrichten fordern unter Androhung einer Kontosperre innerhalb von 48 Stunden eine angebliche Sicherheitsbestätigung.
Ob Prime-Abo oder Onlinebanking: Öffne den Kontostatus über die offizielle App oder eine selbst eingegebene, bekannte Internetadresse – nicht über den Link in der Nachricht. Absenderadresse, Anrede und Gestaltung können Hinweise liefern, beweisen für sich genommen aber weder Echtheit noch Betrug. Hast Du bereits Bank- oder Kartendaten eingegeben, informiere umgehend den jeweiligen Anbieter und kontrolliere Deine Umsätze. Preisgegebene Passwörter solltest Du über die offiziellen Zugänge ändern; verwendest Du sie auch anderswo, sind diese Konten ebenfalls betroffen.
Für Unternehmen ist das zugleich ein Thema der Prozessgestaltung: Zahlungsänderungen und sicherheitsrelevante Kontoaktionen brauchen einen überprüfbaren Weg, der nicht bei „Da stand dringend in der E-Mail“ endet. KDB unterstützt dabei, solche Abläufe technisch und organisatorisch nachvollziehbar zu gestalten – von IT-Sicherheit bis zur sinnvollen Automatisierung.
OpenAI trainiert ohne freien Live-Internetzugang – aber nicht hinter einem echten Air Gap
OpenAI hat den regulären Live-Internetzugang beim Training seiner leistungsfähigsten Modelle abgeschaltet. Statt frei auf Webseiten und externe Systeme zuzugreifen, sollen die Modelle mit zwischengespeicherten Webinhalten in einer simulierten Umgebung arbeiten. Hintergrund sind Sicherheitstests und Vorfälle, bei denen KI-Agenten vorgesehene Grenzen überschritten oder Wege zu externen Systemen fanden.
Eine vollständige physische Trennung vom Netz ist das nicht: Für bestimmte Experimente und deren Überwachung werden laut OpenAI weiterhin kontrollierte externe Verbindungen benötigt. Das Unternehmen hat unter anderem seine Sandboxen, Netzwerkregeln und Überwachung überarbeitet. Eigene Belastungstests mit KI-Agenten deckten weitere Schwachstellen auf. OpenAI sieht die Maßnahmen selbst nicht als endgültige Lösung; leistungsfähigere Modelle könnten neue Wege finden.
Für den Unternehmensalltag ist das keine Aufforderung, KI aus Angst abzuschalten. Es ist ein Hinweis auf ein wichtiges Prinzip: KI-Agenten sollten nur die Zugriffe bekommen, die ihre Aufgabe tatsächlich erfordert. Wer einem Agenten Geschäftsdaten, Webzugriff und die Möglichkeit zu eigenständigen Aktionen gibt, muss Berechtigungen, Freigaben, Protokollierung und unabhängige Kontrollen mitplanen. Bei KDB gehört diese Frage zur sicheren Einführung automatisierter und KI-gestützter Prozesse – nicht erst zur Fehlersuche hinterher.
Angriff auf Cloud-Dienst: Automatisierte Konten brauchen besonders gute Kontrolle
Bei der japanischen GMO Internet Group sind Kunden des Dienstes Onamae.com Desktop Cloud von einem Angriff betroffen. Über den Dienst werden Windows-Server gemietet, auf denen unter anderem automatisierte Handelsprogramme laufen. Nach einem Zwischenbericht könnten bis zu 26.739 Server betroffen sein. Angreifer installierten auf einigen Kundenservern Schadsoftware; dort gespeicherte Zugangsdaten für Handelskonten könnten offengelegt worden sein. Kunden meldeten seit dem 21. Oktober Geschäfte, die sie nicht selbst veranlasst hatten.
GMO erklärte, kein Lösegeld zahlen zu wollen, bat Börsen und Broker um das Sperren betroffener Verbindungen und will den Dienst nicht wieder in Betrieb nehmen. Wie groß der endgültige Schaden ist, steht noch nicht fest. Der Fall führt vor Augen, was bei dauerhaft laufenden Cloud-Systemen auf dem Spiel steht: Ein kompromittierter Server kann mehr sein als ein IT-Ausfall, wenn auf ihm aktive Sitzungen und Zugangsdaten für automatisierte Abläufe liegen.
Für eigene Cloud- und Automatisierungsprojekte heißt das: Zugänge möglichst eng begrenzen, gespeicherte Geheimnisse bewusst verwalten, ungewöhnliche Aktionen erkennen können und einen Plan für das schnelle Beenden von Sitzungen bereithalten. Automatisierung spart Arbeit – aber sie sollte Angreifern nicht gleich mit automatisieren.
Booking.com im EU-Verfahren: Betrugsschutz und bezahlte Sichtbarkeit auf dem Prüfstand
Die EU-Kommission hat ein Verfahren gegen Booking.com eröffnet. Sie untersucht unter anderem, wie die Plattform gegen gefälschte Unterkünfte, Identitätsbetrug und Phishing vorgeht, wie sicher die Kommunikation zwischen Gästen und Gastgebern ist und welche Gästedaten weitergegeben werden. Zudem prüft sie, ob gegen Bezahlung hervorgehobene Angebote für Nutzer klar erkennbar sind. Die Einleitung des Verfahrens ist noch kein Nachweis eines Verstoßes. Booking.com hat erklärt, mit der Kommission zusammenzuarbeiten.
Für Betreiber digitaler Angebote steckt darin eine breitere Frage: Können Nutzer erkennen, was eine Anzeige ist, wem sie ihre Daten geben und über welchen Kanal eine Nachricht tatsächlich kommt? Gute Nutzerführung, verständliche Kennzeichnung und sichere Kontaktwege sind nicht bloß Feinschliff fürs Design. Sie beeinflussen Vertrauen und können Betrugsversuche weniger leicht erscheinen lassen. Das gilt für große Plattformen ebenso wie für kleinere Buchungsstrecken und Unternehmenswebsites.
Etsy zieht Grenzen für KI-Bilder: Schön ist gut, wahr ist besser
Etsy verschärft seine Regeln für KI in Produktangeboten. KI-generierte Kunst und die Bearbeitung von Fotos bleiben grundsätzlich möglich. Angebote dürfen Käufer aber nicht über das tatsächliche Aussehen oder die Qualität einer Ware täuschen. Bei vielen Produkten soll mindestens ein unbearbeitetes Foto den realen Artikel vor einem echten Hintergrund zeigen; das erste Bild soll ihn klar und realitätsnah darstellen. Vollautomatisch von Bots erstellte Angebotsseiten sind weiterhin untersagt.
Das betrifft einen Kern guter Marketingarbeit: Ein überzeugendes Bild muss zum gelieferten Produkt passen. Wer KI für Shop-Inhalte, Kampagnen oder Social Media nutzt, sollte vor der Veröffentlichung prüfen, ob Darstellung und Beschreibung noch zutreffen. Bei KDB verbinden sich hier Design, Content und Prozess: KI kann die Erstellung unterstützen, aber die Verantwortung für eine glaubwürdige Aussage bleibt beim Anbieter. Des isch halt der Unterschied zwischen Aufmerksamkeit und Vertrauen.
Barrierefreiheit ist ein laufender Umbau, kein einmaliger Schalter
Seit dem 28. Juni 2025 gelten in Deutschland Anforderungen des Barrierefreiheitsstärkungsgesetzes. Der bereitgestellte Bericht beleuchtet dazu Geldautomaten: Neu aufgestellte Geräte müssen unter anderem akustische Hinweise, besser lesbare Texte, übersichtlichere Menüs und anpassbare Kontraste bieten. Bereits aufgestellte Automaten dürfen nach den beschriebenen Übergangsregeln noch bis zu 15 Jahre weiterbetrieben werden. Veränderungen werden deshalb nicht überall zugleich sichtbar.
Auch Fahrkartenautomaten, Zahlungsterminals und Check-in-Systeme sind von entsprechenden Vorgaben betroffen. Die praktische Erkenntnis reicht über Automaten hinaus: Eine Funktion ist erst dann wirklich nutzbar, wenn Menschen sie auch mit unterschiedlichen Einschränkungen bedienen können. Wer digitale Oberflächen gestaltet, sollte Verständlichkeit, Kontrast und klare Abläufe früh mitdenken – statt Barrierefreiheit am Ende als kosmetischen Nachtrag zu behandeln.
KDB-Fazit am Morgen: Vertrauen braucht überprüfbare Prozesse
Die heutigen Meldungen reichen von Android-Malware über KI-Agenten bis zum Onlinehandel. Gemeinsam ist ihnen ein Muster: Vertraute Oberflächen und reibungslose Abläufe wirken beruhigend, können aber wichtige Fragen verdecken. Ist die App echt? Ist der Zugriff nötig? Ist eine Nachricht verlässlich? Zeigt das Bild die tatsächliche Ware?
Wenn Du diese Fragen in Deinem Unternehmen nicht jedes Mal spontan beantworten willst, helfen klare Regeln und passende Technik: Geräte und Zugriffe verwalten, sensible Aktionen absichern, Mitarbeitende für Phishing sensibilisieren und digitale Inhalte vor der Veröffentlichung prüfen. Genau an dieser Schnittstelle aus IT-Sicherheit, Digitalisierung, Automatisierung und Kommunikation arbeitet KDB. Für einen sicheren Start in den Tag gilt jedenfalls: Lieber einmal sauber prüfen als später hektisch Schadensbegrenzung betreiben.